Por Fernando Alba, Socio Risk Advisory Deloitte.
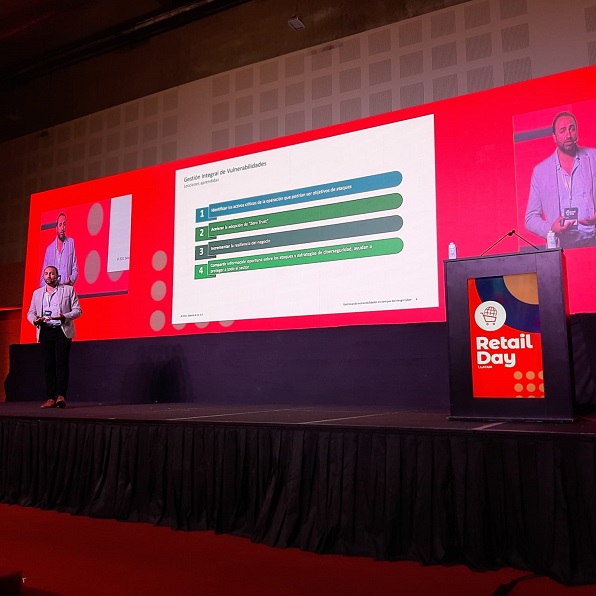
El especialista habló sobre la gestión integral, que es donde ponemos el ojo. Es por eso que consideró que hay que tener en cuenta la «diversificación de entornos y crecimiento de las superficies de ataque; cambios en la forma de consumo de los clientes; migración a servicios en la nube; uso intensivo de VPN y otros accesos remotos», en un mundo que cada vez está más digitalizado.
Además, Alba confesó que hay que considerar la vulnerabilidad que padece la gestión integral sin importar el tamaño de la organización o si sus ambientes han sufrido transformaciones drásticas que incrementaron su superficie de ataque sin tener tiempo para actual. «Lo que se aprendieron en estos meses fue: identificar los activos críticos de la operación que podrían ser objetivos de ataques; acelerar la adopción de Zero Trust; incrementar la resiliencia del negocio; y compartir información oportuna sobre los ataques y estrategias de ciberseguridad, que ayudan a proteger a todo el sector», agregó.
Para terminar, marcó seis etapas de retroalimentación constante que surgen:
- Parametrizar criticidades y apetitos.
- Asset management.
- Mapeo de superficie de ataque expuesta.
- Orquestación de controles de seguridad.
- Ejecución del proceso de TRIAGE
- Actualización de métricas y tracking. Y vuelve al punto 1.
Y sostuvo que también hay que considerar la prevención de riesgos con enfoques By Design, lo cual esta conformado por cuatro etapas: planificación y desarrollo, compilación, pruebas, y release y operación; que son «los puntos que vemos de Deloitte que nos parece importantes para entregar un mejor servicio a nuestros clientes, en materia de seguridad».
Nota completa edición enero de Revista RETAIL.